VersaIntel.lv – Kiberdrošība uzņēmumiem, kas nepieļauj kļūdas
“KRĀPNIECISKĀM KAMPAŅĀM PA PĒDĀM”: SOLI PA SOLIM CEĻĀ UZ KIBERDROŠĪBU
Kiberdrošības draudi nu jau krietnu laiku neaprobežojas vien ar uzbrukumiem uzņēmumiem vai valsts iestādēm, kur laikus padomāts par IT drošības risinājumiem. Arvien biežāk par kiberuzbrucēju upuriem kļūst iedzīvotāji, kuriem trūkst zināšanu par biežāk izmantotajiem slazdiem personas datu iegūšanai un finanšu līdzekļu izkrāpšanai.
Krāpniecisko kampaņu atmaskošanas nolūkos turpmāk publicēsim rakstu sēriju “Krāpnieciskām kampaņām pa pēdām” – par to, kādas ir krāpnieciskajās kampaņās biežāk izmantotās lamatas Latvijā un pasaulē, kā arī, kas ir mūsu katra spēkos, lai preventīvi pasargātu sevi un savus personas datus.
Kas ir smikšķerēšana?
Smikšķerēšana (smishing) ir krāpnieciska darbība, kā mērķis ir iegūt personas datus, piemēram, e-pasta adresi, paroles, sistēmas atjaunošanas frāzes, un/vai nozagt personas finanšu līdzekļus. Krāpnieki uzbrukumu bieži sāk ar SMS, kas it kā sūtītas no plaši pazīstama uzņēmuma vai valsts iestādes. Īsziņā bieži tiek pausti fakti, kas saņēmējā izsauc trauksmi un liek upurim steigā atvērt krāpniecisko saiti.
“Jums atnākusi pavēste ierasties uz tiesu” – smikšķerēšanas kampaņas analīze
Uzbrucēji sūta ziņojumus no it kā atpazīstamām organizācijām vai uzņēmumiem, un izmanto cilvēku uzticību savā labā.
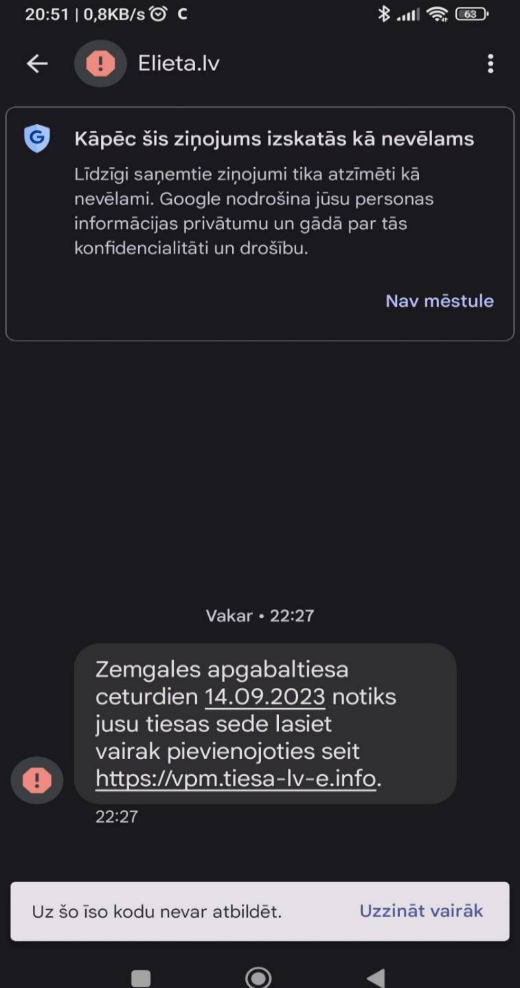
Tā, piemēram, 2023.gada sākumā IT drošības dienestu redzeslokā nonāca smikšķerēšanas kampaņa, kas it kā informē par saņemtu tiesas pavēsti (skat. 1. attēlu). Ziņa ar aicinājumu ierasties tiesā vairumā gadījumu radīs trauksmi un impulsu steidzami rīkoties – klikšķināt uz saites, lai uzzinātu vairāk.
Apskatīsim uzbrukumu detalizētāk!
- Saites sākumā izmantots saīsinājums “vpm”, kas raisa asociācijas ar “vienotās pieteikšanās moduli” jeb koplietošanas pakalpojumu. Ar šī moduļa palīdzību var identificēt vietnes apmeklētāju.
- Uzklikšķinot uz saites, top skaidrs, ka informācijas nodošana nav bijis īsziņas galvenais mērķis – lietotājam uzreiz tiek prasīti bankas dati (skat. 2.attēlu). Tas nozīmē – krāpnieka mērķis bijis izkrāpt naudu.
- Konkrētā platforma piedāvā iespēju izkrāpt gan e-pasta datus, gan bankas datus. Iegūtos rezultātus ar šī rīka palīdzību var nosūtīt automātiski – Telegram, e-pastā, vai saglabāt manuāli.
2.attēls. Atvērta smikšķerēšanas saite

Kā top krāpnieciskās kampaņas? Secinājumi
Šo krāpniecisko satura pārvaldības sistēmu (CMS) pārsvarā var iegādāties jebkurš vai arī PhaaS versijā. T
Apskatījām dažādas vietnes, kas masu mediju redzeslokā nonākušas krāpniecisku gadījumu kontekstā, tostarp:
vpm[.]tiesa-lv-e[.]info
lv-pieslegties[.]net
test[.]vpm-viss-lv[.]info
lv-pievienoties[.]info
vpm[.]gov-lv[.]info
gov[.]vpm-viss-lv[.]net
vpmviss[.]tiesas-lv[.]info
vp[.]kriminallieta-2466654[.]net
vpm[.]viss-tiesas[.]lat
Platformas autori parūpējušies arī par uzbrucēju komfortu un drošību – pirms upuru pievilināšanas un krāpniecisko kampaņu uzsākšanas, krāpnieki var praktizēt savus ļaunos nodomus dažādās testa lapās, tostarp, piemēram:
www[.]accessify[.]com/h/haamegujarati[.]com
sites[.]ipaddress[.]com/www[.]banka[.]lukb-digital[.]com
sites[.]ipaddress[.]com/stgeorgeclient-login[.]com
sites[.]ipaddress[.]com/login-secureweb[.]com
Kā pasargāt sevi no krāpnieku uzbrukumiem internetā?
Krāpnieki internetā bieži ir pieredzējuši un lieliski apzinās, uz kurām “pogām” jāspiež, lai mazāk aizsargātā un sliktāk informētā sabiedrības daļa, trauksmes un satraukuma pārņemti, pakļautos impulsam apmeklēt krāpnieciskās vietnes. Tādēļ ir būtiski saglabāt modrību. Daži padomi:
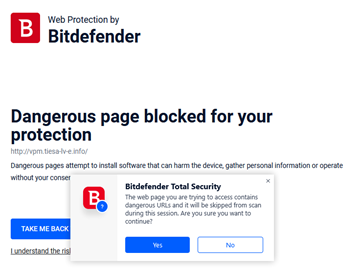
Iegādājies antivīrusu (ģimenes paku) un uzstādi to visām digitālām ierīcēm. Liela daļa antivīrusu programmu sevī iekļauj arī aizsardzību pret pikšķerēšanas mehānismiem. Piemēram, atverot vietni uz datora, kurš aprīkots ar antivīrusu sistēmu, saņemsi brīdinājumu par drošības apdraudējumiem (skat. 6.attēlu).
Piezvani gados vecākiem tuviniekiem un ik pa laikam pārrunājiet, kādi ir pēdējā laika aktuālākie krāpšanas veidi. Daudzi, kuri nekad iepriekš nav saskārušies ar krāpšanas shēmām, nodomā – tas taču mani nekad neskars. Līdz brīdim, kad pēkšņi – tomēr skar.
Seko līdzi uzticamiem informācijas avotiem to vietnēs un sociālajos tīklos. Šaubu gadījumā ir vērts savā redzeslokā paturēt arī CERT.LV DNS ugunsmūri (skat. šeit) – bezmaksas rīku individuālu lietotāju un organizāciju pasargāšanai no kiberapdraudējumiem, tādiem kā viltus banku lapas, krāpnieciskas tirdzniecības platformas, vīrusus izplatošas vietnes u.c.
Neesi vienaldzīgs, ja pamanīji ļaundabīgu vietni, kas kopē kādu populāru .LV vietni, ziņo. Par ziņošanas iespējām var izlasīt vietnē pardrosibu.lv, rakstā “Kā rīkoties, ja pamanīji ļaundabīgu .LV mājaslapu?”.
Parūpējies par savu un savu tuvinieku drošību! Un, ja raksts Tev šķita noderīgs, novērtēsim, ja atzīmēsi savu vērtējumu ar “Patīk” un padalīsies ar kādu, kam būtu vērtīgi šo izlasīt.
Par mums
VersaIntel ir jauns IT drošības un digitalizācijas uzņēmums, kurš orientējas uz proaktīvu rīcību klientu kibernoturības veicināšanas un digitalizācijas jomā. Mēs vēlamies, lai kārtējais pikšķerēšanas mēģinājums paliktu tikai kā mēģinājums, ko kolēģi savā starpā var apspriest pie kafijas tases.
VersaIntel ir daļa no ZEVS pilna spektra drošības uzņēmumu grupas.
Photo by Sora Shimazaki: https://www.pexels.com/photo/judges-desk-with-gavel-and-scales-5669619/